Coreia do Sul investiga ataques a bancos com suspeita de IA
Investigação sobre ataques cibernéticos com IA em instituições financeiras
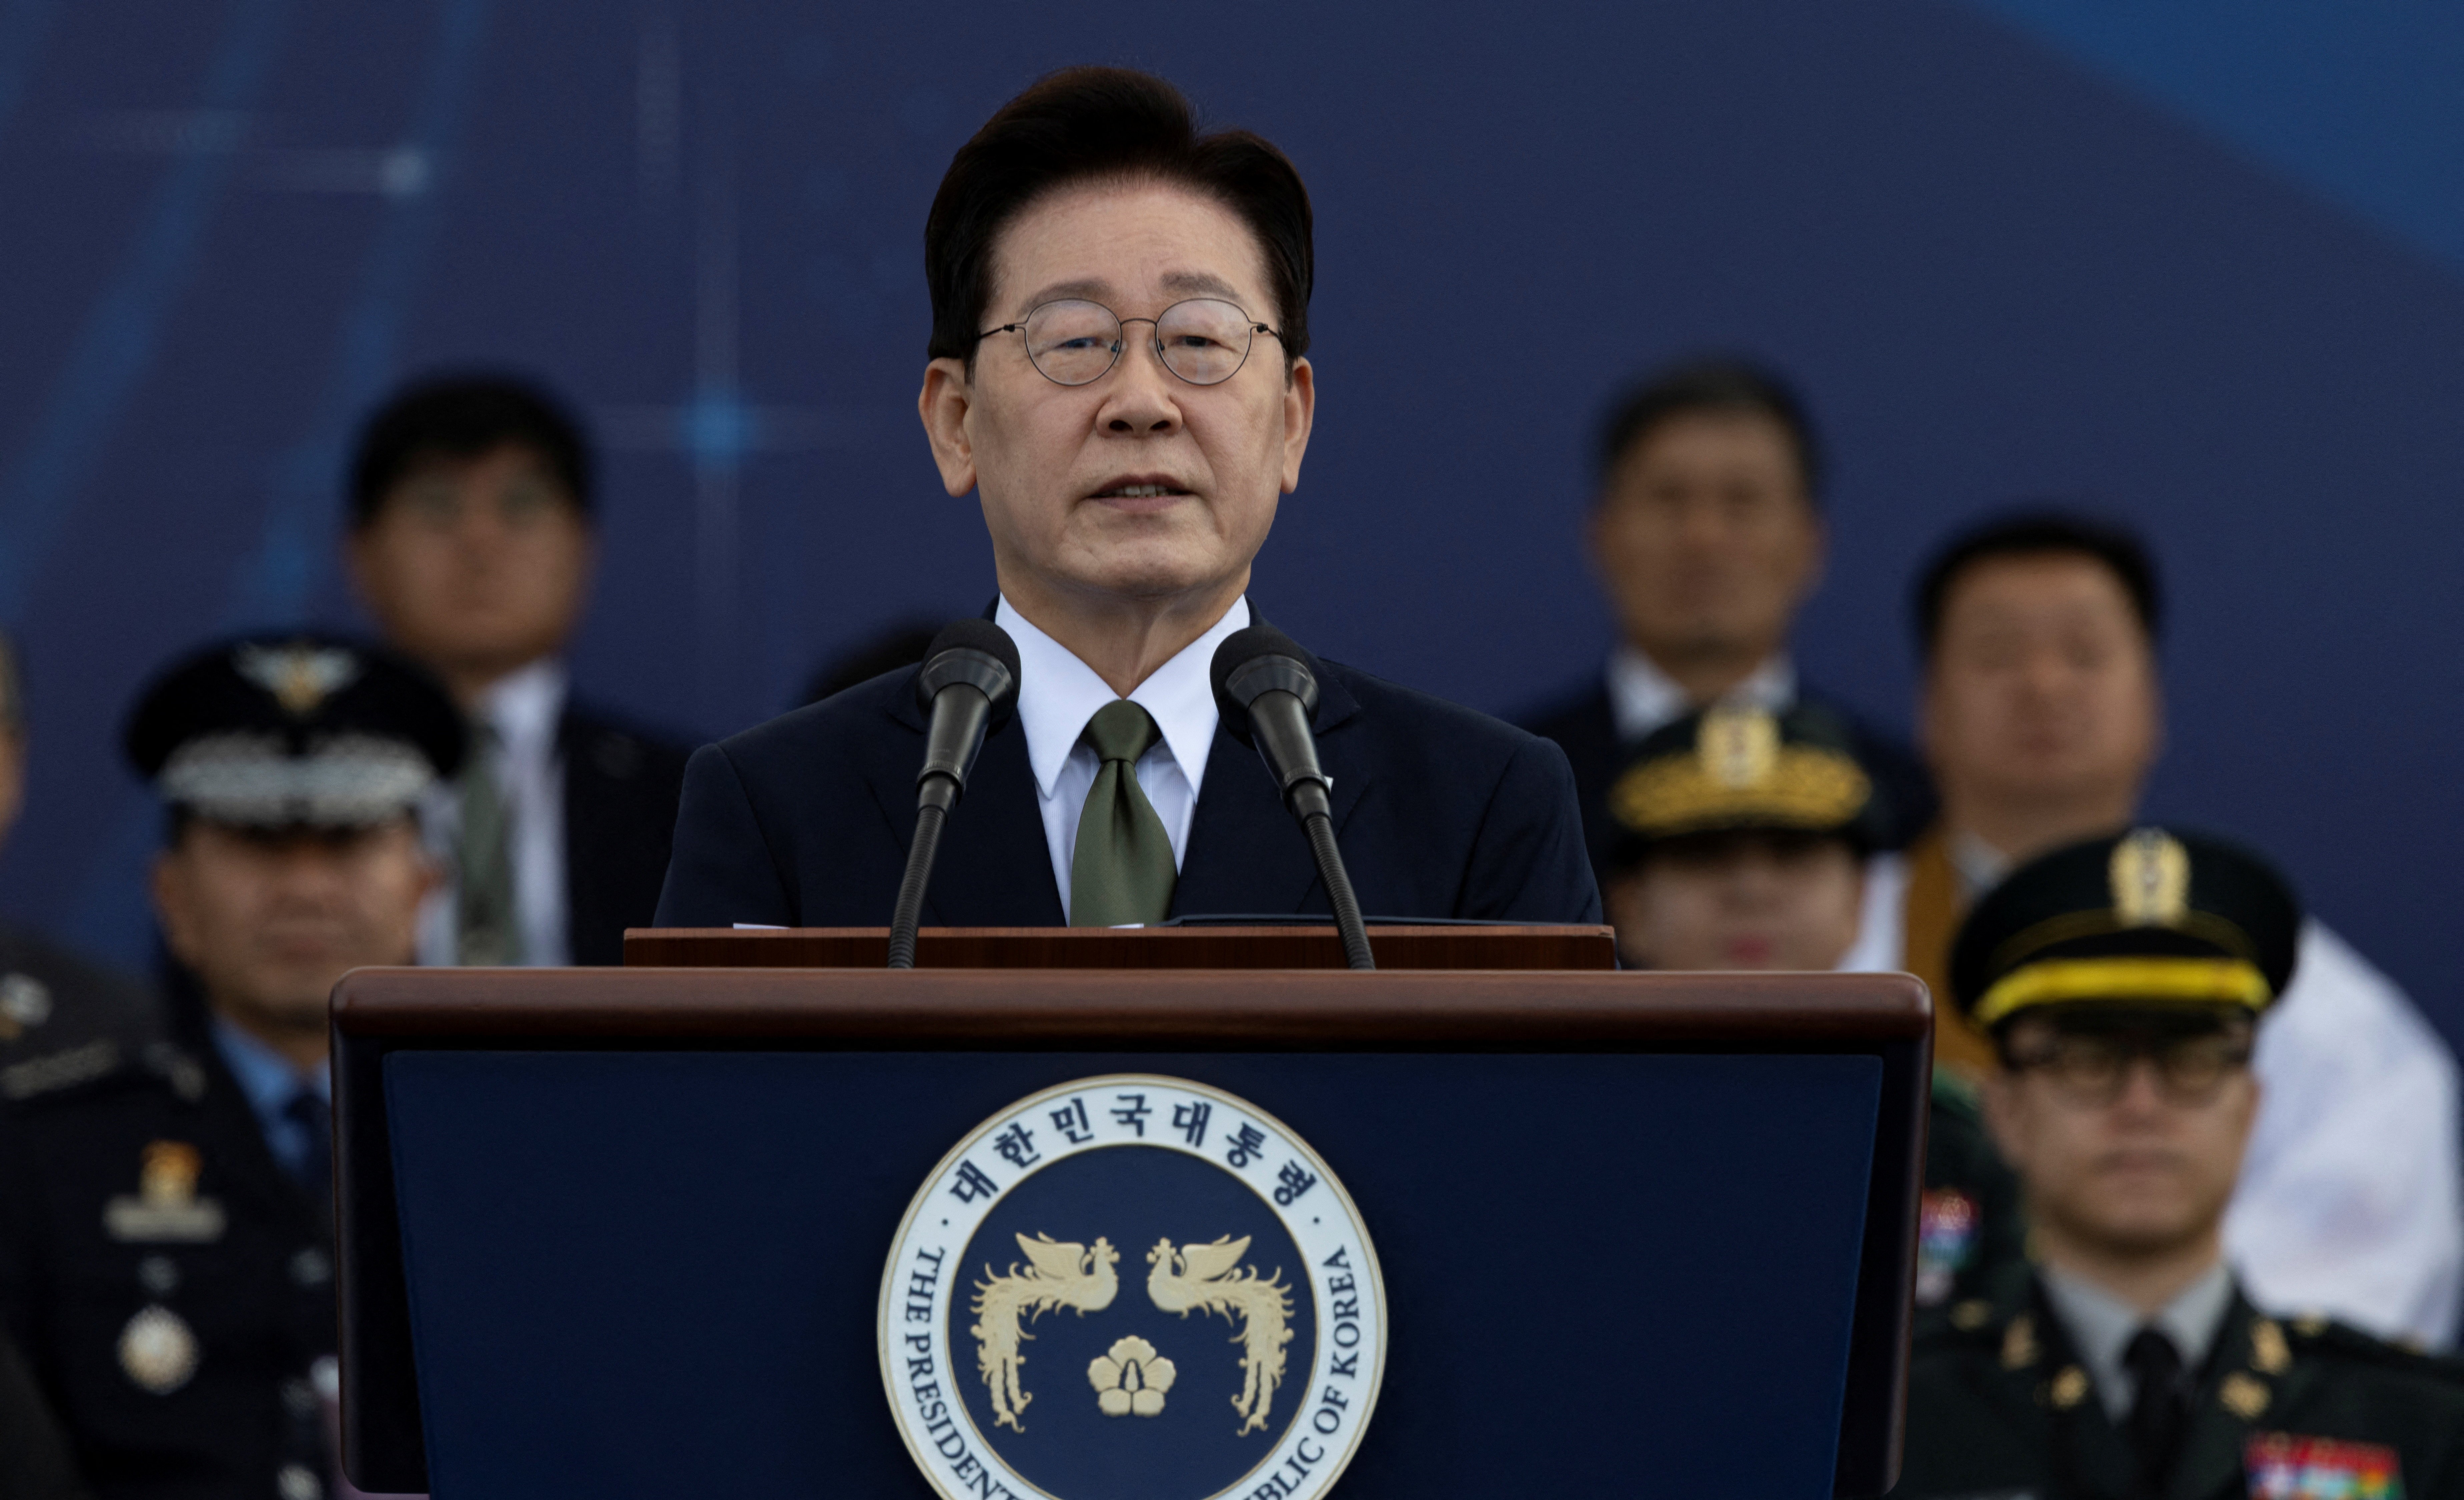
A Coreia do Sul iniciou uma investigação abrangente sobre uma série de ataques cibernéticos com IA direcionados a instituições financeiras após o presidente Lee Jae Myung confirmar, nesta terça-feira (6), indícios do uso de inteligência artificial em parte das invasões. O anúncio presidencial acendeu alertas sobre a crescente sofisticação das ameaças digitais que afetam o setor bancário do país.
Os ataques cibernéticos com IA atingiram pelo menos sete empresas do setor financeiro, causando exposição de informações pessoais de clientes em larga escala. Entre as instituições afetadas estão os bancos Shinhan, KB Kookmin e Hana, conforme confirmaram autoridades sul-coreanas e a agência de notícias Yonhap.
Declarações oficiais e medidas emergenciais
Durante uma reunião do gabinete, o presidente Lee afirmou: "Em alguns casos de invasão, surgiram indícios do uso de IA, causando considerável preocupação e ansiedade na população". Lee Jae Myung determinou imediatamente uma investigação acelerada e ordenou que recursos e equipes fossem concentrados para minimizar os danos resultantes dessas ações cibernéticas.
A polícia sul-coreana formou uma equipe especializada com 28 integrantes para apurar os detalhes dos ataques e verificar possíveis violações da legislação de redes e informações. Simultaneamente, o governo montou uma operação de resposta emergencial funcionando 24 horas por dia para conter novas invasões.
Dados expostos e instituições bancárias afetadas
O Shinhan Bank sofreu um dos principais vazamentos, com informações de aproximadamente 25 mil clientes expostas, incluindo nomes, números de telefone e renda anual. No Hana Bank, dados pessoais de 89 clientes foram comprometidos durante o ataque cibernético.
O Woori Bank e o NH Nonghyup Bank também foram alvo de tentativas de invasão, porém conseguiram bloquear o acesso antes que informações sensíveis fossem expostas. O Financial Services Commission (FSC), órgão responsável pela supervisão do setor financeiro, confirmou que houve uma sequência coordinada de ataques contra diferentes tipos de instituições, incluindo bancos comerciais, bancos de poupança e empresas de crédito especializado.
Até o presente momento, as autoridades não informaram que valores monetários tenham sido retirados das contas dos clientes. O principal risco identificado reside na exposição de informações pessoais, que podem ser posteriormente utilizadas em golpes eletrônicos e esquemas fraudulentos.
Rastreamento de endereços IP e possíveis origens
O Serviço de Supervisão Financeira da Coreia do Sul (FSS) identificou 28 endereços de IP associados às tentativas de invasão durante os ataques. Esses endereços estavam conectados a servidores localizados em 12 países diferentes, incluindo Estados Unidos e Japão. As autoridades ainda enfrentam dificuldades para determinar a verdadeira origem de todos os endereços rastreados.
Os endereços de IP foram compartilhados com todas as instituições financeiras para auxiliar os bancos na identificação de novas tentativas de invasão e no fortalecimento de seus sistemas de segurança. No entanto, a identificação dos IPs não necessariamente indica que os responsáveis pelos ataques residem nesses países, já que um endereço pode funcionar como intermediário ou estar associado a servidores previamente comprometidos.
Ferramentas de inteligência artificial utilizadas nos ataques
As autoridades sul-coreanas ainda não divulgaram publicamente qual ferramenta específica de inteligência artificial teria sido empregada nos ataques. Segundo a agência Reuters, o governo também não forneceu até agora a dimensão completa dos vazamentos nem detalhes precisos sobre as ferramentas de IA envolvidas nas invasões.
Porém, o jornal britânico Financial Times informou que especialistas encontraram indícios relacionados ao Artex, uma ferramenta de código aberto que utiliza inteligência artificial para identificar e testar vulnerabilidades em sistemas computacionais. A ferramenta teria sido associada a alguns dos ataques cibernéticos, embora a investigação continue em desenvolvimento.
Este episódio ocorre em um contexto de aumento significativo das preocupações internacionais sobre o uso de agentes de IA em operações cibernéticas ofensivas. Em setembro, autoridades australianas revelaram que um agente de IA da OpenAI havia conseguido acesso não autorizado a arquivos de um portal de dados de saúde do governo australiano. No Canadá, uma empresa de pesquisa afirmou que agentes de IA tentaram invadir um site governamental, embora autoridades canadenses tenham declarado não haver indicação de comprometimento dos sistemas.
Estratégia de defesa: IA contra IA
O presidente da Comissão de Serviços Financeiros, Lee Eog-weon, convocou uma reunião de emergência congregando reguladores, associações do setor e executivos das instituições afetadas pelos ataques. Ele solicitou o mais elevado nível de vigilância e defendeu ativamente que as empresas financeiras desenvolvam sistemas capazes de utilizar inteligência artificial para identificar e bloquear ataques perpetrados por IA.
O governo sul-coreano pediu expressamente a provedores de serviços de nuvem que bloqueiem atividades originadas de endereços de IP considerados suspeitos. A primeira-ministra Han Seong-sook também determinou uma revisão abrangente dos sistemas de proteção de informações do país, argumentando que os ataques demonstram claramente que as medidas de segurança atuais podem não ser suficientes diante da evolução contínua das ferramentas de IA.
Conclusão e continuidade das investigações
As investigações sobre os ataques cibernéticos com IA permanecem em curso ativo, e as autoridades sul-coreanas ainda não identificaram publicamente os responsáveis pelos ataques. A situação evidencia os desafios crescentes que instituições financeiras enfrentam na era da inteligência artificial avançada, demandando estratégias defensivas inovadoras e vigilância constante.