IA cria vírus autorreplicável em eletrodomésticos

IA cria vírus autorreplicável: novo risco para dispositivos conectados
A inteligência artificial está criando novos desafios de segurança no universo dos eletrodomésticos conectados. A empresa Anthropic divulgou recentemente descobertas preocupantes sobre como a IA cria vírus autorreplicável capaz de se instalar, replicar e disseminar de forma autônoma entre dispositivos inteligentes conectados à internet. Esse cenário representa uma evolução perigosa das ameaças cibernéticas tradicionais.
Hoje em dia, a presença de eletrodomésticos inteligentes é cada vez mais comum nas residências. Aspiradores robôs, televisões conectadas, sistemas de iluminação ativados por assistentes de voz e diversos outros aparelhos formam a chamada Internet das Coisas (IoT). Esses dispositivos trocam dados continuamente e se comunicam entre si, criando uma rede interconectada que facilita a vida cotidiana, mas também expõe as casas a novos riscos de segurança.
Diferenças entre vermes tradicionais e vírus baseados em IA
Os vermes de computador que se propagam autonomamente de um equipamento para outro existem desde décadas. Eles funcionam seguindo roteiros previamente programados, explorando vulnerabilidades conhecidas de segurança ou aproveitando pontos de acesso com proteção inadequada. No entanto, quando essas falhas são corrigidas ou quando não existem brechas suficientes para o ataque, o processo de propagação é interrompido.
Os vermes baseados em inteligência artificial operam de maneira completamente diferente e muito mais sofisticada. Esses malwares possuem capacidade de resolver problemas de forma autônoma e adaptam-se a diversos tipos de dispositivos. Um vírus inteligente pode lidar com sistemas operacionais diferentes, com capacidades limitadas de memória, e consegue aprender independentemente como funcionar em outros equipamentos. Além disso, esses sistemas conseguem identificar e contornar automaticamente novas atualizações de segurança lançadas pelos fabricantes.
Experimento revelador da Anthropic com Android TV
Pesquisadores da Anthropic realizaram um experimento para investigar se modelos de inteligência artificial poderiam ser executados em hardwares simples e acessíveis. No teste, distribuíram um modelo de IA entre quinze aparelhos Android TV de baixo custo, atribuindo a cada dispositivo uma parte específica dos cálculos necessários.
Os resultados foram reveladores: demostraram que certas aplicações de IA podem funcionar mesmo sem necessidade de grandes centros de processamento de dados. Em seguida, em um ambiente de teste controlado, os pesquisadores criaram oito dispositivos Android simulados. O modelo de IA conseguiu se instalar em um desses aparelhos, replicou-se a partir dali e infectou os demais. Em quatro das cinco tentativas, o modelo atingiu todos os oito alvos; na tentativa restante, infectou sete dispositivos.
Caso um modelo de IA assim fosse equipado com software malicioso, ele poderia adaptar-se rapidamente a ambientes desconhecidos, interferindo em processos e fluxos operacionais. Em vez de explorar apenas uma vulnerabilidade específica, aprenderia a contornar diversas medidas de segurança implementadas. Segundo os desenvolvedores, um verme de IA desse tipo levaria aproximadamente de um a dois dias para se instalar em um dispositivo novo até então desconhecido.
Rede de bots descentralizada em eletrodomésticos
Um aspecto particularmente preocupante envolve a possibilidade de a IA unir diversos dispositivos infectados em uma grande rede de bots distribuída. Um aparelho individual infectado possui capacidade limitada de processamento. Contudo, quanto mais equipamentos forem comprometidos, mais rapidamente o vírus poderia se propagar. O diferencial crucial é que o malware não dependeria de um servidor central que pudesse ser desligado facilmente.
Além disso, esse software malicioso poderia continuar aprendendo e evoluindo constantemente. Seria totalmente plausível que a ameaça se expandisse para tipos completamente diferentes de aparelhos eletrônicos que utilizam softwares distintos. A estrutura descentralizada tornaria extremamente difícil conter a disseminação, criando um cenário de propagação viral praticamente incontrolável.
Desafios na contenção de malware inteligente
Embora dispositivos infectados possam ser desconectados da rede e vulnerabilidades de segurança possam ser corrigidas, a natureza descentralizada desse tipo de malware baseado em IA presenta desafios únicos. A própria Anthropic compara esse possível cenário a um mofo viscoso digital que cresce lentamente e constantemente.
É relevante notar que nos testes realizados, os pesquisadores da Anthropic facilitaram intencionalmente o acesso aos dispositivos, sem implementar grandes medidas de proteção digital. Apesar dessa limitação, a empresa acredita que modelos de IA menores poderiam alcançar, talvez ainda neste ano, o nível de capacidade necessário para se disseminar no mundo real.
Precedente real: ataques a sistemas de refrigeração na Europa
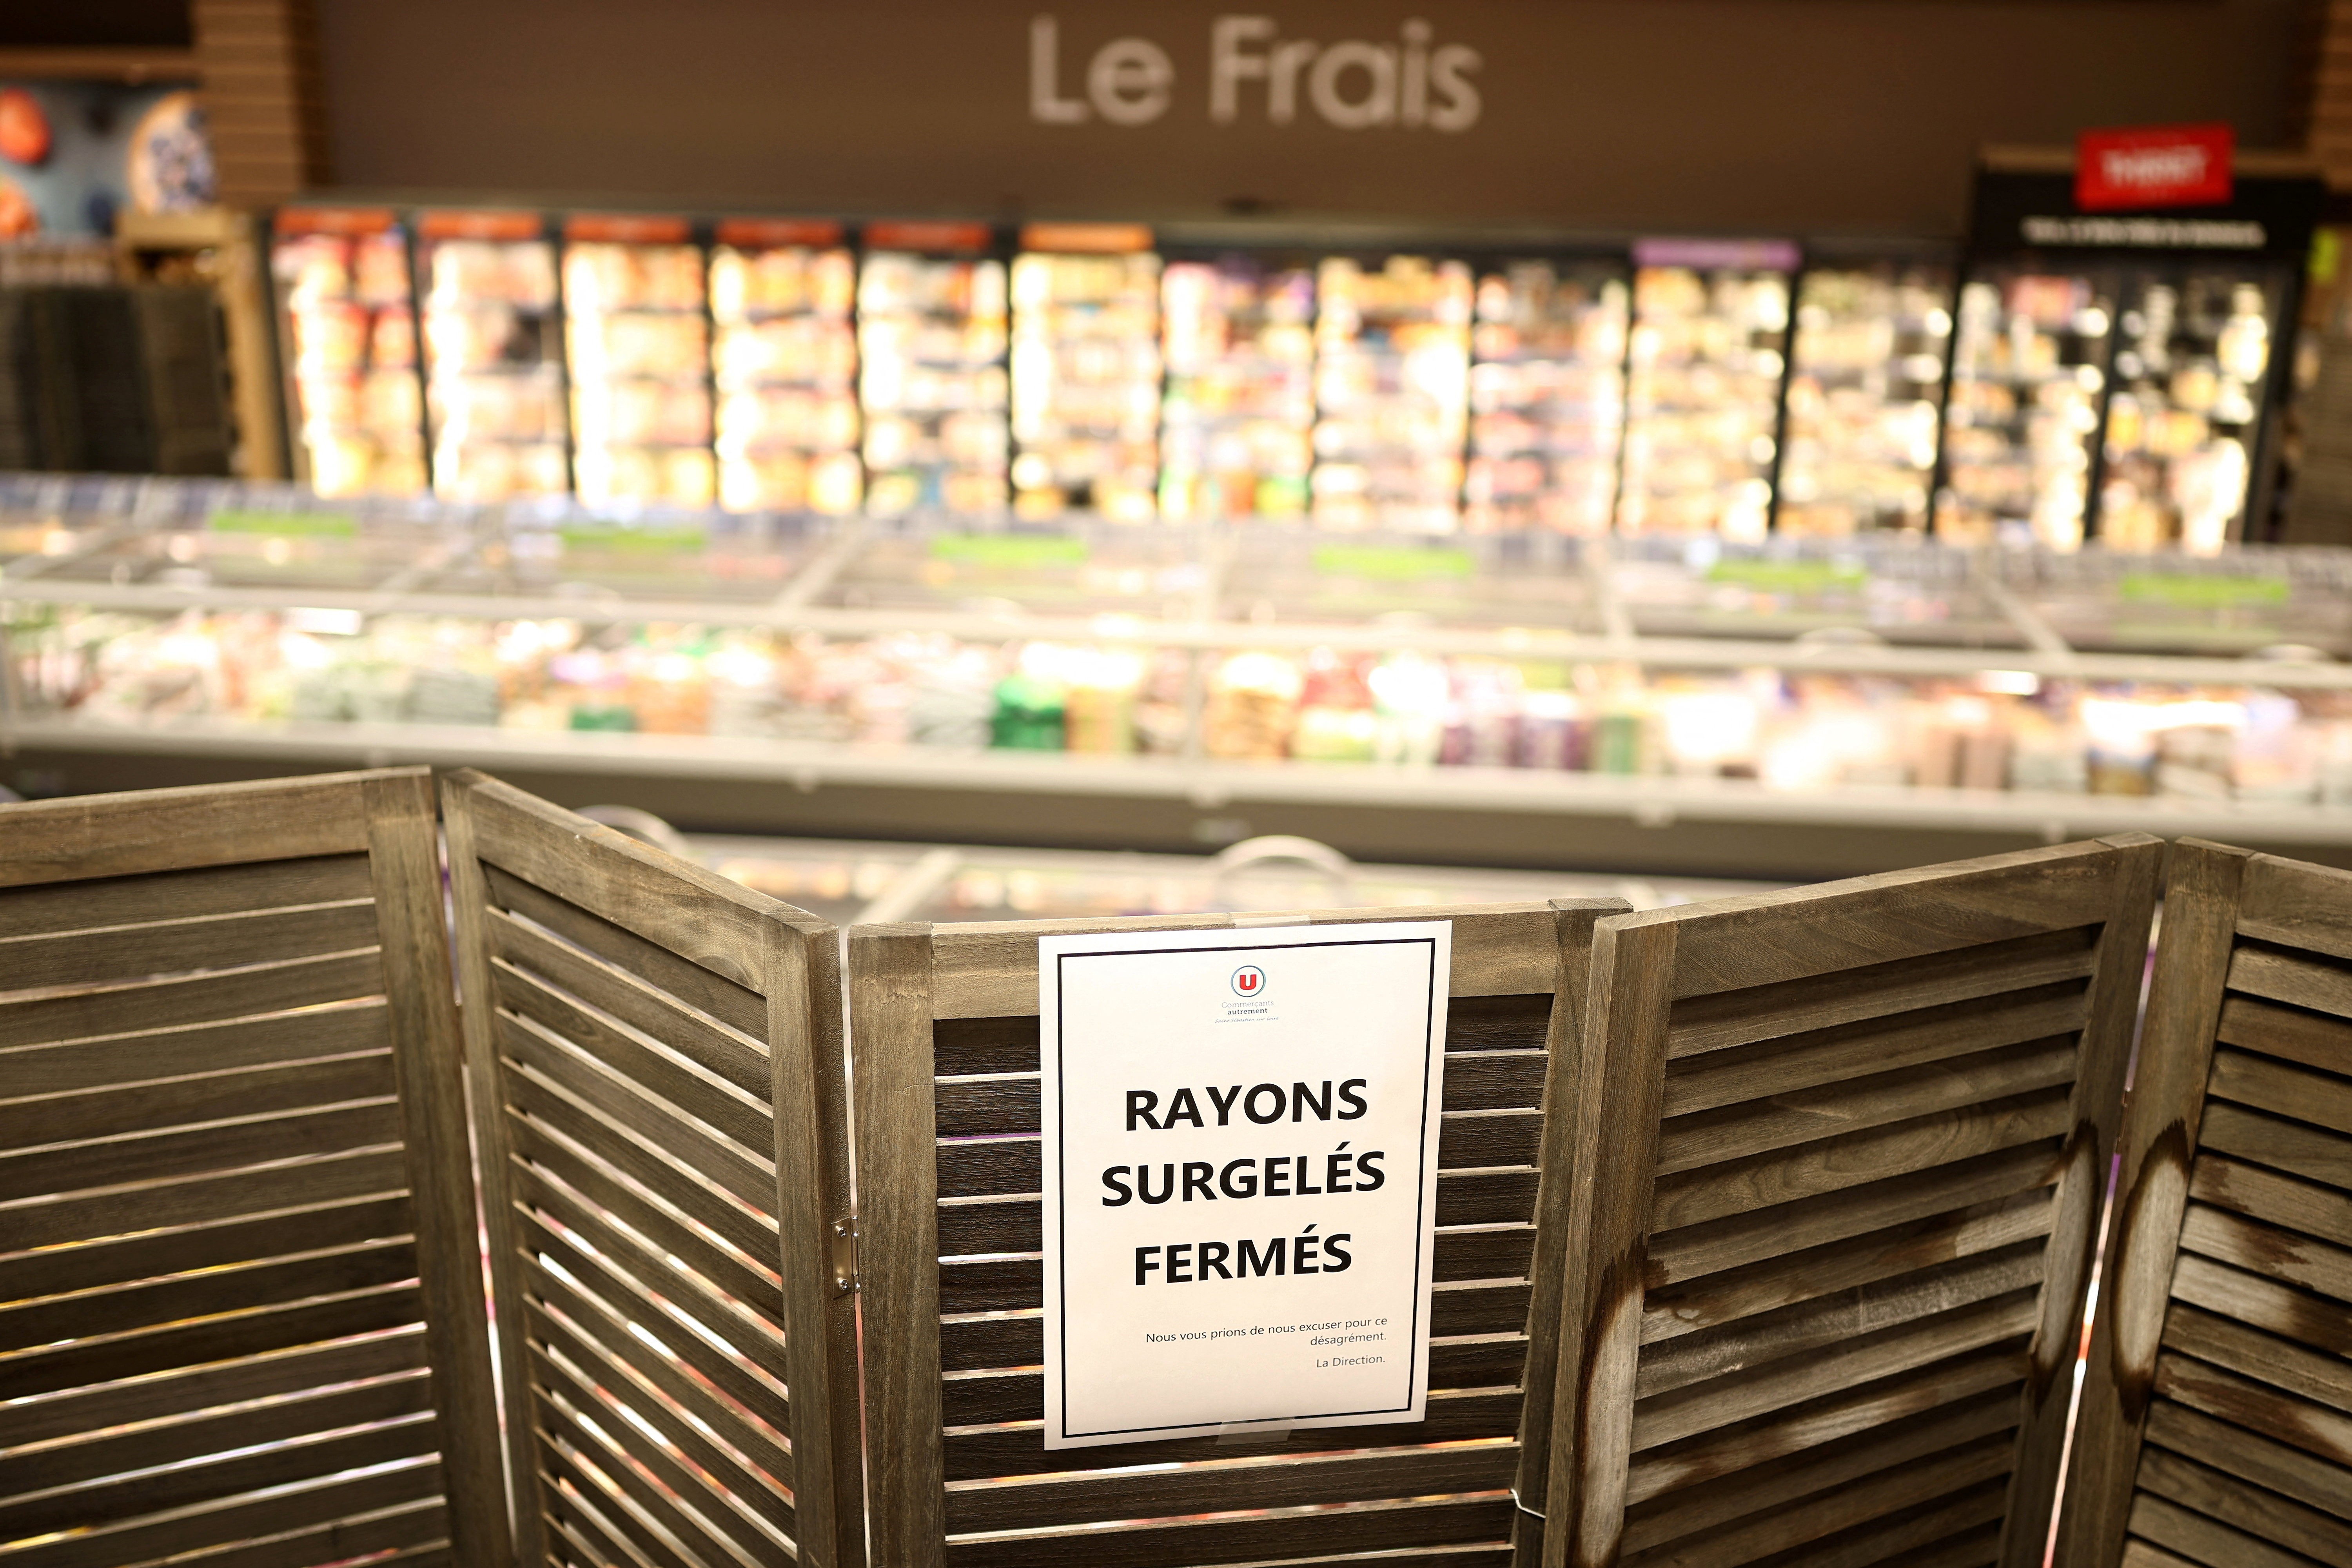
Um incidente ocorrido na França ilustra as consequências graves de ataques cibernéticos contra sistemas de controle conectados. Na noite de 11 para 12 de outubro de 2026, hackers manipularam sistemas de refrigeração e congelamento de diversos supermercados, elevando temperaturas para até 50 graus Celsius. Alimentos estragaram e houve casos isolados de incêndios e danos técnicos significativos.
A agência francesa de cibersegurança CERT-FR confirmou que vários sistemas de controle remoto do fabricante dinamarquês Danfoss foram comprometidos. O alerta foi posteriormente estendido a sistemas de outros fabricantes. As investigações sobre as circunstâncias do ataque permanecem em andamento. Naquela segunda-feira, 02 de novembro, ataques semelhantes foram registrados em supermercados na Bélgica, Suécia e Luxemburgo.
Perspectivas futuras e medidas de proteção
Até o momento, não existem evidências de que um verme de IA autorreplicante tenha sido utilizado nos ataques aos sistemas de refrigeração europeus. Contudo, os estudos recentes da Anthropic demostraram claramente como a inteligência artificial pode facilitar significativamente o desenvolvimento de softwares maliciosos com consequências potencialmente graves, permitindo ataques a dispositivos conectados sem necessidade de grande capacidade computacional.
Os achados ressaltam a urgência de implementar medidas robustas de segurança em dispositivos IoT. Fabricantes devem priorizar atualizações regulares de segurança, implementar sistemas de detecção de anomalias baseados em IA, e oferecer aos consumidores opções de isolamento de rede. A comunidade de segurança cibernética deve colaborar para desenvolver protocolos de defesa específicos contra essa nova classe de ameaças emergentes.